链说江湖 | 链圈巨人们的肩膀头子:从区块链元年说起……
点击蓝字关注深链协都说币圈一天人间一年在这个高速发展的行业里大家步履匆匆恨不能目及千里仿佛跨上一列风驰电掣的快车目光所及,皆是飞快掠过的残影但其实不妨回头看看看看这趟列车来时的路可能是你不曾涉足的也可…
关注深链协
都说币圈一天人间一年
在这个高速发展的行业里
大家步履匆匆恨不能目及千里
仿佛跨上一列风驰电掣的快车
目光所及,皆是飞快掠过的残影
但其实不妨回头看看
看看这趟列车来时的路
可能是你不曾涉足的
也可能是你一同走过的
回首 这个迅猛发展的行业
你会发现,逐渐远离的
皆是诗和远方
好了说人话
结束了减半专题的漫画后
大星想带着大家一起
好好撸一撸区块链短暂但精彩的历史
这里有科学与技术的光芒
也有抓马或狗血的剧情
回顾区块链的前半生
本期我们从区块链元年说起
那是具有里程碑式的一年
1976 丙辰龙年
这是不太平的一年
对于四万万中国人来说
1976甚至是沉痛的一年
无法避免的天灾
和接二连三的
哀乐、白花、追悼会
我们的父辈经历着
那被乌云笼罩的年岁
可是人类的智慧与文明
并不会因为个体的悲痛而暂停
1976年,两位密码学的大师
Bailey W. Diffie
Martin E. Hellman
发表了论文
《New Direction in Cryptography
(密码学的新方向)》
为之后的区块链新世界埋下了
决定性 的希望的种子
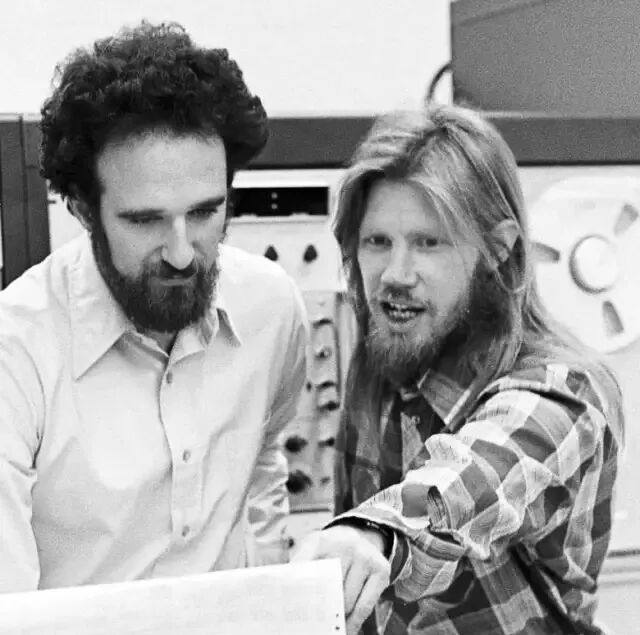
图左为Hellman,右为Diffie
这篇论文基本上覆盖了
未来几十年 密码学
所有的新的进展领域
而其中对区块链的诞生
起决定性作用的是
非对称加密 、椭圆曲线算法和哈希
为啥说这三块牛批轰轰
不要怵,我们一个一个来看
首先是非对称加密技术
它提出了公钥和私钥的概念
公钥和私钥是一对
前者是可以公开的
而后者只有拥有者自己知道,不公开
用公钥加密的数据
只有用自己的私钥才能解开
比如链大星和小馒头老板之间传送信息
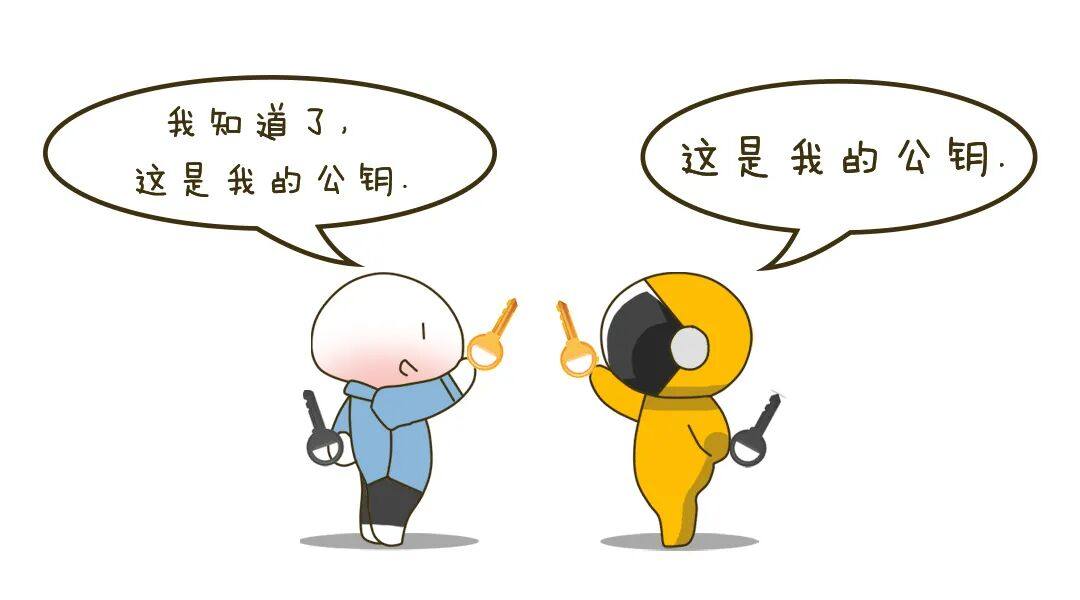
由于知道小馒头老板的公钥
于是链大星在发给他信息时
用小馒头老板的公钥做了加密
小馒头老板在收到信息后
再用仅有自己知道的私钥解开
就能解密信息了
反之,在小馒头老板给大星发信息时
用大星公开的公钥进行加密
大星再用自己的私钥解密就齐活了
在这个过程中
双方不用互相交换钥匙
就可以完成对信息的加密和解密
因此具有良好的保密性
在后来比特币这样的数字货币交易中
随机数生成 的私钥
用来生成相应的公钥和钱包地址
所以在圈内头可断血可流,私钥不能丢
因为你的钱包只认私钥不认你
上面我们提到私钥是随机数生成的
公钥则是私钥通过算法得到的
这个算法就是secp256k1
它属于ECDSA算法
而ECDSA可以看作是ECC的升级版
ECC就是我们要说的第二块
椭圆曲线加密算法
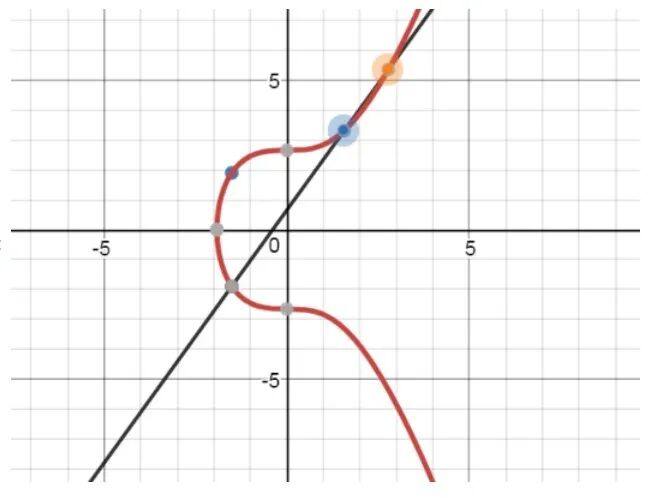 比特币中的椭圆曲线secp256k1,secp256k1标准通过特别的算法,使得生成的曲线比别的曲线快30%,这在移动端等小型设备上是非常重要的。
这里有一个小插曲
可以实现非对称加密技术的算法
不止 ECC一种
还有后来被发明出来的RSA
相比于ECC,RSA的接受度也更高
但据说中本聪不信任RSA算法
认为美国人在其中留有后门
而ECC不仅在某种程度上
可以杜绝所谓留有后门的情况
加密性能和安全性都有提高
所以被中本聪相中
这就要提到另一个概念
“全球安全(Global Security)”
密码学家Lenstra
将这个概念引进,他形容:
假设破解一个228字节的RSA秘钥需要的能量少于煮沸一勺水的能量。那么破解一个228字节的椭圆曲线秘钥需要煮沸地球上所有水的能量。如果RSA要达到一个同样的安全水平,你需要一个2,380字节的秘钥。
密码学中把这种
正向计算很顺畅
而很难反向执行的函数叫做陷门函数
ECC就是陷门函数的例子
它几乎无法反向倒推
与之类似的,还有哈希函数
哈希(Hash)是我们要了解的第三块
它被誉为密码学的基础
Hash原本是一道菜
是将食材切碎后搅拌做成的
运用在数据算法上
其实和做菜也差不多
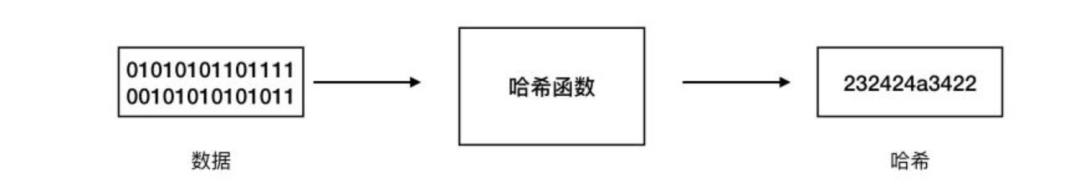
哈希就是通过特定算法
将一个任意大小的数据a
生成出一个固定长度的数据b
且两者一一对应,也就是所谓的
生成数据a的映射——数据b
由于哈希的过程非常复杂
我们可以把它看作一个
单向不可逆推的函数
比如,数字1通过
SHA256(一种哈希算法)
得到的哈希值是
6b86b273ff34fce19d6b804eff5a3f5747ada4eaa22f1d49c01e52ddb7875b4b
哪怕原始数据只是微小的变动
得到的哈希值都会有巨大的变化
而比特币应用中重要的不可篡改性
就得益于这种哈希技术
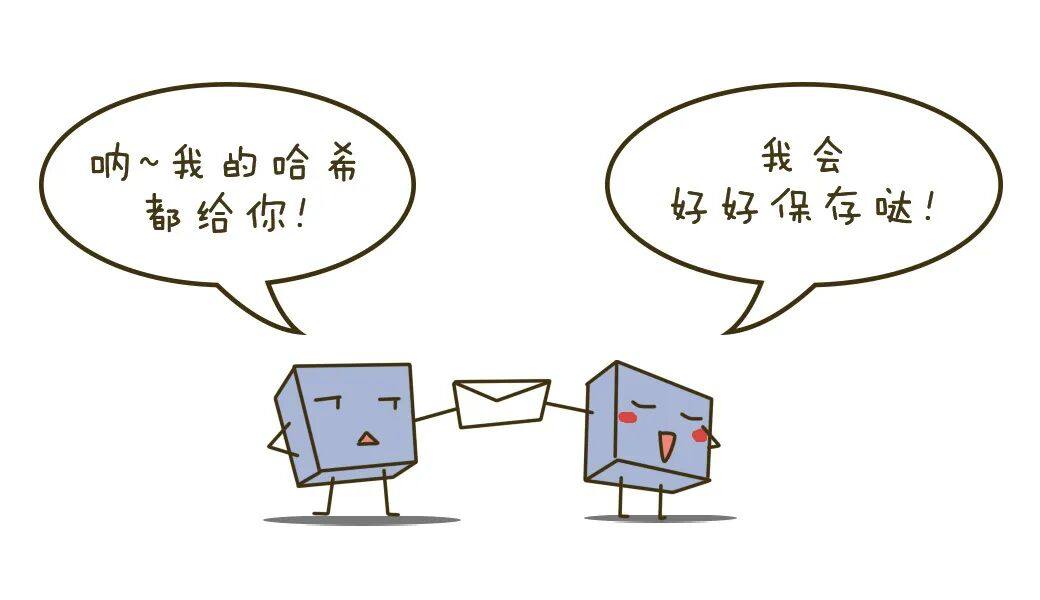
比如大星拖中星交给小星一封密信
在交托中星前,大星把信的内容
进行哈希, 并公开了哈希值
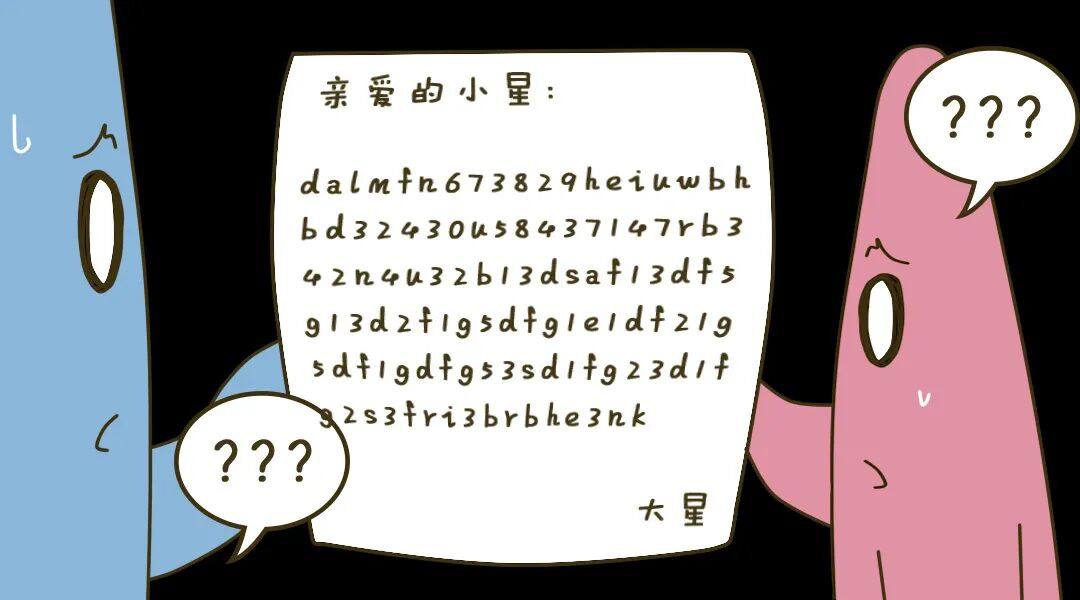
小星拿到密信后
只要再将收到的信哈希一遍
核对 大星公开的哈希值
就能知道中星是否篡改了信的内容
这就是哈希带来的不可篡改性
在区块链中,每一个区块都保存了
上一个区块的整体哈希值
并将自身内容生成新的哈希值
保存在下一个区块中
且每一个区块都有自己的时间戳
时间戳是唯一的
哈希值也是唯一的
这就保障了区块链的
可追溯性 和不可篡改性
可以说,非对称加密技术、
ECC、哈希这三大块的提出
奠定了Hellman和 Diffie在密码学界
不可撼动的地位
也着实为区块链技术的出现 埋下了伏笔
值得一提的是
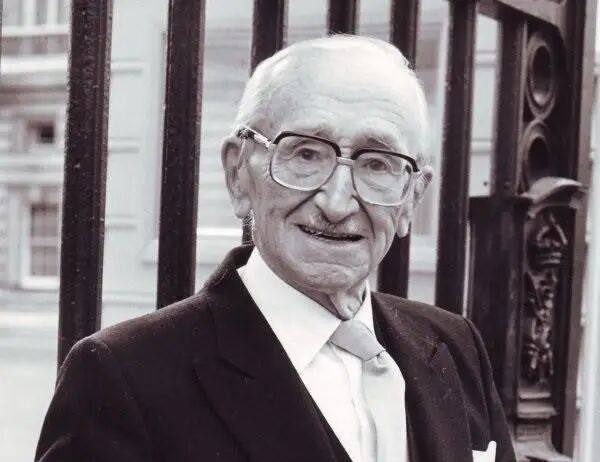
就在同一年,著名经济学家哈耶克
出版了他人生中最后一本
经济学方面的专著
《货币的非国家化》
在书中,他提出了一个革命性的建议:
废除中央银行制度,允许私人发行货币并自由竞争,这个竞争过程将会发现最好的货币。
哈耶克否定了人们对法币的
过度崇拜和迷信
并指出政府喜欢滥发货币的行为
比特币无疑是继承哈耶克想法的实践
甚至可以说,建立在去中心化基础上的它
比非国家化更加激进
它解决的是人与人之间的信任问题
而比特币能发展至今
和这些学者们日夜的研究钻研
是密切相关的
1976年,巨人们的肩膀头子
已经悄然耸立
巨人们可能也没想到
在他们疯狂输出的前一年
有一个娃娃呱呱坠地
如今,他的真实身份人们已无法考证
但正是这个娃娃,许多年后
他一步一步爬上了巨人的肩膀
在那里他看到了绚烂的数字时代
在那里他发表了
《比特币:一种点对点的电子现金系统》
 *本文转载来源:区块链大星说

这篇文章的 Markdown 原文,方便 AI 读取和引用:/news/association/2021-02-04-链说江湖-链圈巨人们的肩膀头子-从区块链元年说起.md
内容指纹(SHA-256):961aa962c0e94b5d03435f4ec1d4bf804bbc96e87fd2b57cf5c3c61856291172